

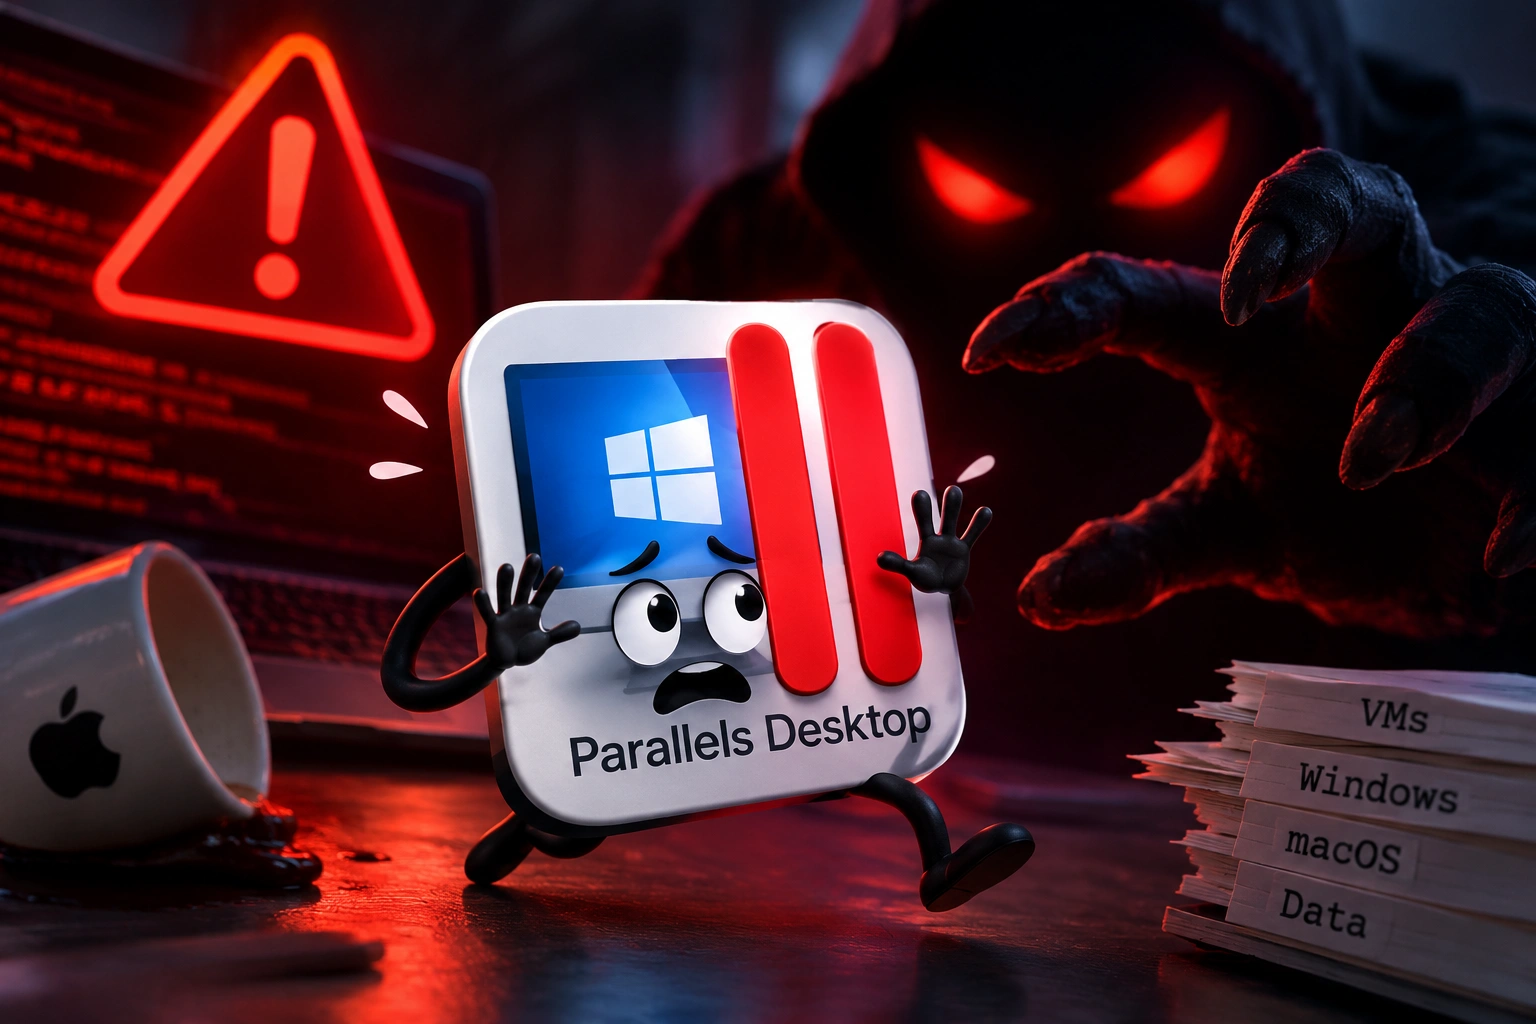
Недавно обнаруженная уязвимость в Parallels Desktop, зарегистрированная под номером CVE-2026-90894 и получившая название ParaShells, может позволить любому локальному пользователю на компьютере Mac получить права root в хост-системе.
Наибольшую опасность это представляет для ноутбуков разработчиков, где одна заражённая формула Homebrew или вредоносный скрипт preinstall npm может позволить злоумышленнику перейти от статуса локального пользователя к полному контролю, а также для общих университетских и корпоративных компьютеров, на которых имеется множество локальных учётных записей, отметил руководитель группы по исследованию уязвимостей JFrog Юваль Моравчик.
Получив права root, злоумышленник может заменить системное ПО, прочитать данные других пользователей и обеспечить постоянное присутствие в системе через launchd, добавил он.
Как работает атака
CVE-2026-90894 — это уязвимость, связанная с инъекцией аргументов, которая, как было доказано, затрагивает Parallels Desktop для Mac v26.4.0, установленный на MacOS, работающем на собственном процессоре Apple на базе ARM. (Более старые сборки могут быть уязвимы, но исследователи их не тестировали.)
Использование уязвимости ParaShells зависит от трёх факторов:
- Установка уязвимой версии программного обеспечения виртуализации (при этом Виртуальная машина не обязательно должна быть запущена)
- активность службы prl_disp_service (её демон запуска запускает её автоматически при загрузке, и она работает с правами root) и наличие файла /var/run/prl_disp_service.socket, а также
- возможность злоумышленника запускать код от имени любого локального пользователя с низкими привилегиями.
«Эксплойт сочетает в себе доступный для записи всем пользователям сокет Unix со слабой аутентификацией локального клиента и инъекцией аргументов в путь извлечения файлов устройства»
— пояснил Марвчик
Цепочка короткая: сокет Unix, доступный для записи всем пользователям, система входа, доверяющая учетным данным сопряженного устройства вместо Team ID, и путь распаковки устройства, в котором аргументы tar формируются с помощью разбиения строк в Qt. Цитата в родительском пути вставляет –use-compress-program=, и tar в macOS запускает скрипт злоумышленника с uid 0 (т. е. root).
Исследователь из JFrog сообщил о CVE-2026-90894 компании Alludo, производителю Parallels, которая исправила эту уязвимость в Parallels Desktop 27.0.0, выпущенной в начале сентября 2026 года.
Две недели спустя они опубликовали технические детали, но не однострочный скрипт «доказательства концепции», который они разработали.
Моравчик рекомендовал организациям выявить все компьютеры Mac, на которых работает Parallels Desktop, заблокировать локальные учетные записи на этих хостах и обновиться до исправленной версии Parallels (27.0.0 или выше).




Комментарии (0)