

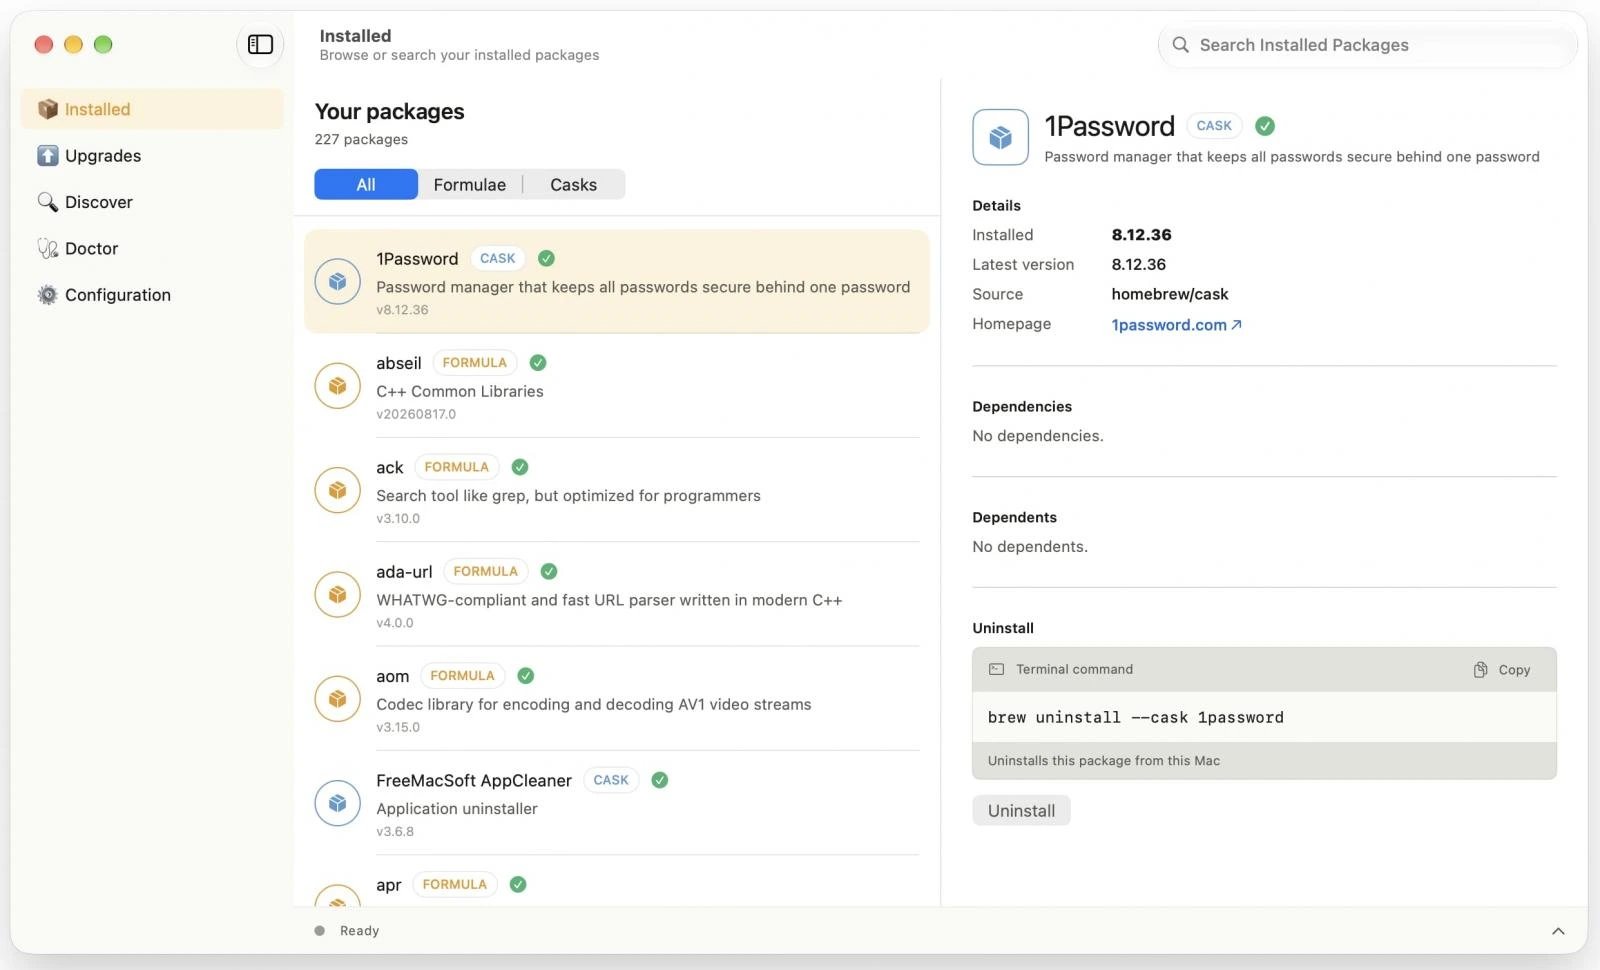
Выпущена версия 7.0.0 менеджера пакетов Homebrew, которая включает встроенный сканер уязвимостей, усовершенствованные средства обеспечения безопасности, а также полноценную версию собственного графического интерфейса BrewUI.
Этот пакетный менеджер с открытым исходным кодом в основном используется в MacOS и позволяет пользователям устанавливать программное обеспечение аналогично пакетным менеджерам Linux, автоматически загружая пакеты, а также определяя и устанавливая их зависимости.
О популярности проекта свидетельствуют 49 тысяч звёзд и 11 тысяч форков на github, а также то, что злоумышленники часто используют его для распространения вредоносного ПО, предназначенного для кражи информации, в том числе через клонированные сайты и приманки ClickFix.
В последней версии официальный собственный графический интерфейс BrewUI, доступный в macOS 26 Tahoe и более поздних версиях, упрощает просмотр и поиск пакетов, а также проверку и управление их зависимостями.
Теперь пользователи могут использовать сканер уязвимостей с помощью новой команды (brew vulns). Также включена специальная для Homebrew база данных рекомендаций, которая отслеживает уязвимости, затрагивающие версии и ревизии формул, распространяемых Homebrew.
Homebrew управляет casks — файлами, используемыми для установки графических приложений, шрифтов, плагинов и другого программного обеспечения для macOS, — а также формулами — определениями пакетов на языке Ruby, которые могут давать Homebrew указания на загрузку файлов, запуск команд сборки или установку зависимостей.
В Homebrew 7.0.0 добавлена команда сканирования, которая может проверять установленные формулы, отдельную формулу или формулы и их зависимости, объявленные в файле Brewfile.
Для каждой формулы Homebrew определяет исходный репозиторий программного обеспечения и его версию/тег, а для установленных пакетов использует информацию из доступного SBOM или выводит источник из определения формулы.
Команда отправляет репозиторий исходного кода и версию/тег на OSV.dev в виде пакетного запроса, извлекает записи об уязвимостях, проверяет потенциальные совпадения, применяет фильтры по степени серьезности и, наконец, проверяет, применил ли Homebrew патч безопасности к этой формуле.
Кроме того, новая база данных рекомендаций Homebrew публикует записи в формате OSV, документирующие уязвимости, затрагивающие версии и ревизии формул Homebrew, включая исправления, которые были обратно портированы без изменения версии исходного программного обеспечения.
Homebrew публикует результаты анализа в API формул и в виде загружаемого индекса рекомендаций, что помогает другим инструментам отличать неустраненные уязвимости от уже выпущенных исправлений, поясняет команда проекта.
Записи в базе данных в формате OSV можно свободно использовать в соответствии с лицензией CC0, что предоставляет группам безопасности общий источник данных об уязвимостях, специфичных для Homebrew.
Пользователи также получают улучшенную изоляцию в Homebrew 7.0.0, поскольку доступ к домашним каталогам пользователей по умолчанию заблокирован, а загрузка зависимостей через сеть отделена от автономной установки.
Homebrew также отмечает, что в новой версии установка и обновление выполняются быстрее благодаря новой возможности одновременной загрузки, подготовки и установки пакетов.

Комментарии (0)