

Более 36000 медиасерверов Plex, доступных в сети, по-прежнему не защищены от множества уязвимостей и подвержены атакам.
Неделю назад компания Plex призвала пользователей немедленно обезопасить свои медиасерверы от проблем безопасности.
Хотя во вторник, когда было опубликовано предупреждение, компания не предоставила дополнительных подробностей, известно, что эти уязвимости затрагивают Plex Media Server версии 1.43.2 и более ранних.
Пользователям, использующим уязвимые версии, рекомендуется как можно скорее обезопасить свои системы, обновив Plex Media Server до версии 1.43.3 (выпущенной 19 мая) и клиент Plex Desktop до версии 1.115.0 (выпущенную 13 августа), которые можно скачать со страницы управления сервером или с официальной страницы загрузок.
«Недавно мы выпустили Plex Media Server 1.43.3 и Plex Desktop 1.115.0 для устранения ряда проблем безопасности. Мы рекомендуем всем владельцам серверов и пользователям Desktop как можно скорее обновиться до последней версии»
— заявили в Plex
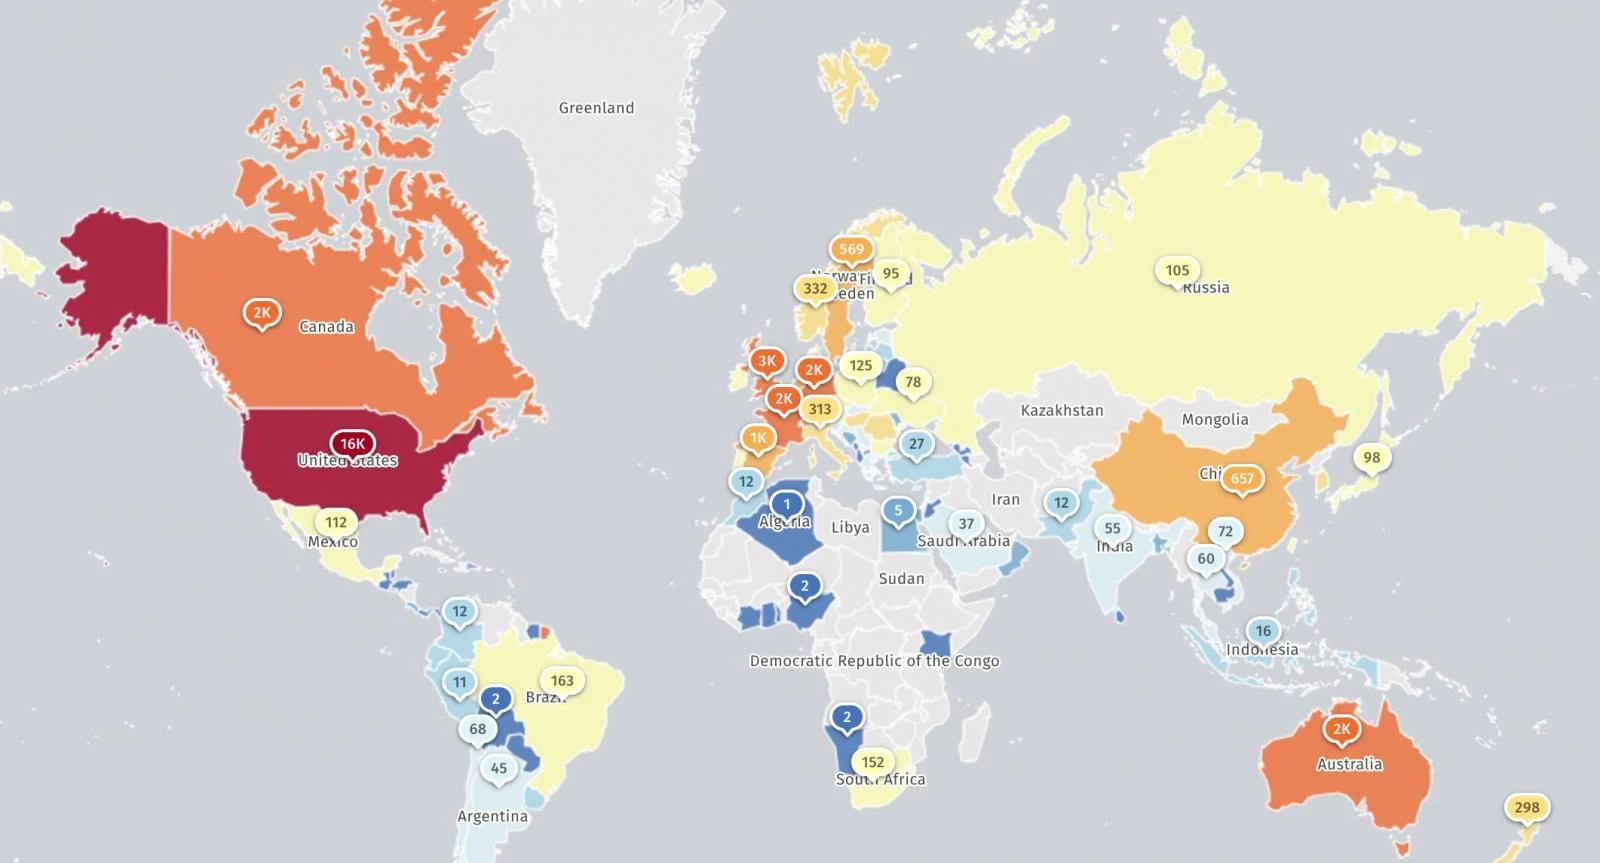
«С 4 сентября 2026 года мы ежедневно сканируем и сообщаем о незапатченных версиях Plex Media Server в ответ на рекомендацию, выпущенную Plex ранее для версии v1.43.2 &. Обнаружено более 36 тысяч экземпляров, которые до сих пор не обновлены»
— сообщила Shadowserver
«CVE-номера не присвоены, а это означает, что уязвимости остаются незаметными для сообщества специалистов по безопасности, что ограничивает возможность эффективного реагирования».
Хотя компания Plex пока не раскрыла никаких подробностей об этих уязвимостях, пользователям следует прислушаться к предупреждению компании и обезопасить свои серверы до того, как злоумышленники проведут обратный инжиниринг исправлений и разработают эксплойт, поскольку это один из крайне редких случаев, когда компания также направила клиентам электронные письма с просьбой как можно скорее установить исправления на свои системы.
В августе 2025 года Plex предупредила пользователей о необходимости исправить уязвимость высокой степени опасности, которая сейчас отслеживается под номером CVE-2025-34158 и может быть использована для кражи учетных данных владельца сервера.
CISA также указала на уязвимость Plex Media Server, позволяющую удаленно выполнять код (CVE-2020-5741), которая активно эксплуатировалась двумя годами ранее и может позволить злоумышленникам заставить сервер выполнить вредоносный код.
Хотя агентство по кибербезопасности пока не предоставило дополнительной информации об атаках с использованием CVE-2020-5741, вероятно, эта уязвимость была использована для взлома компьютера старшего инженера по DevOps компании LastPass, что привело к масштабной утечке данных в августе 2022 года после того, как злоумышленники похитили учетные данные и получили доступ к корпоративному хранилищу LastPass.
В том же месяце компания Plex уведомила пользователей об утечке данных, предупредив их о необходимости сменить пароли после того, как злоумышленники получили доступ к базе данных, содержащей адреса электронной почты, имена пользователей и зашифрованные учетные данные.


Комментарии (0)