

Новое вредоносное ПО для Android под названием Hirudo похищает учетные данные банковских счетов, заменяя легитимные банковские приложения модифицированными версиями, которые отключают проверки безопасности.
Исследователи выявили вредоносные копии восьми банковских приложений, которые используют механизм хукинга для обхода проверок подписи приложения, доступности и целостности Play Store путем подмены информации сертификата или возврата пустых списков.
Злоумышленники могут использовать Hirudo для кражи учетных данных, удаленного управления зараженными телефонами в режиме реального времени, сбора сообщений, создания снимков экрана и записи звука.
В опубликованном сегодня отчете компании ThreatFabric, специализирующейся на мобильной безопасности, отмечается, что Hirudo, по имеющимся данным, выдаёт себя за представителей как минимум семи индонезийских банков, однако это вредоносное ПО также нацелено на финансовые организации в Китае, Индии, Мексике, Марокко и Таиланде. Подмена российских банковских приложений не обнаружена.
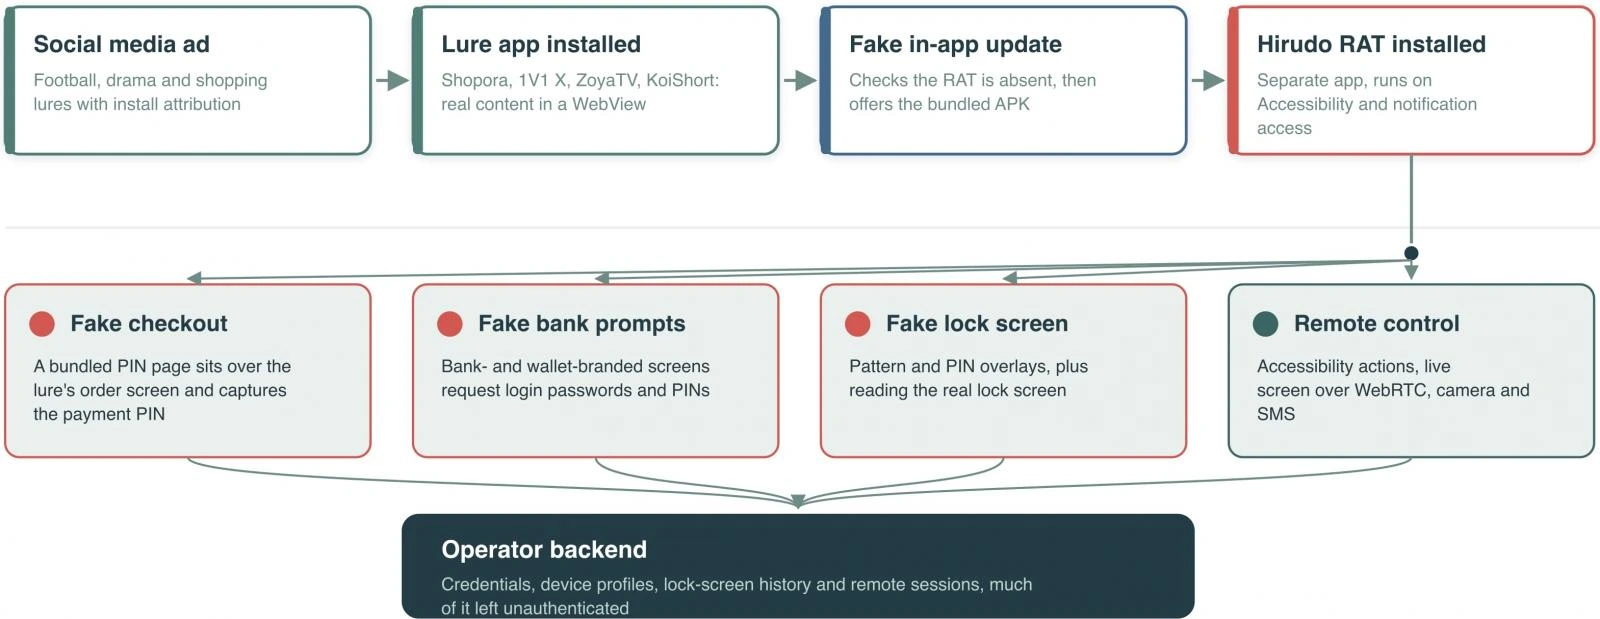
Вредоносное ПО, как правило, распространяется через приложения для покупок (Shopora), контента для взрослых (1V1 X) или короткометражных сериалов (ZoyaTV, KoiShort), которые выглядят легитимными и предоставляют обещанную функциональность.
Исследователи отмечают, что эти приложения действуют как загрузчики вредоносного ПО для Hirudo, отображая поддельное уведомление об обновлении, которое приводит к появлению запросов на предоставление разрешений, в том числе на доступ к службам доступности
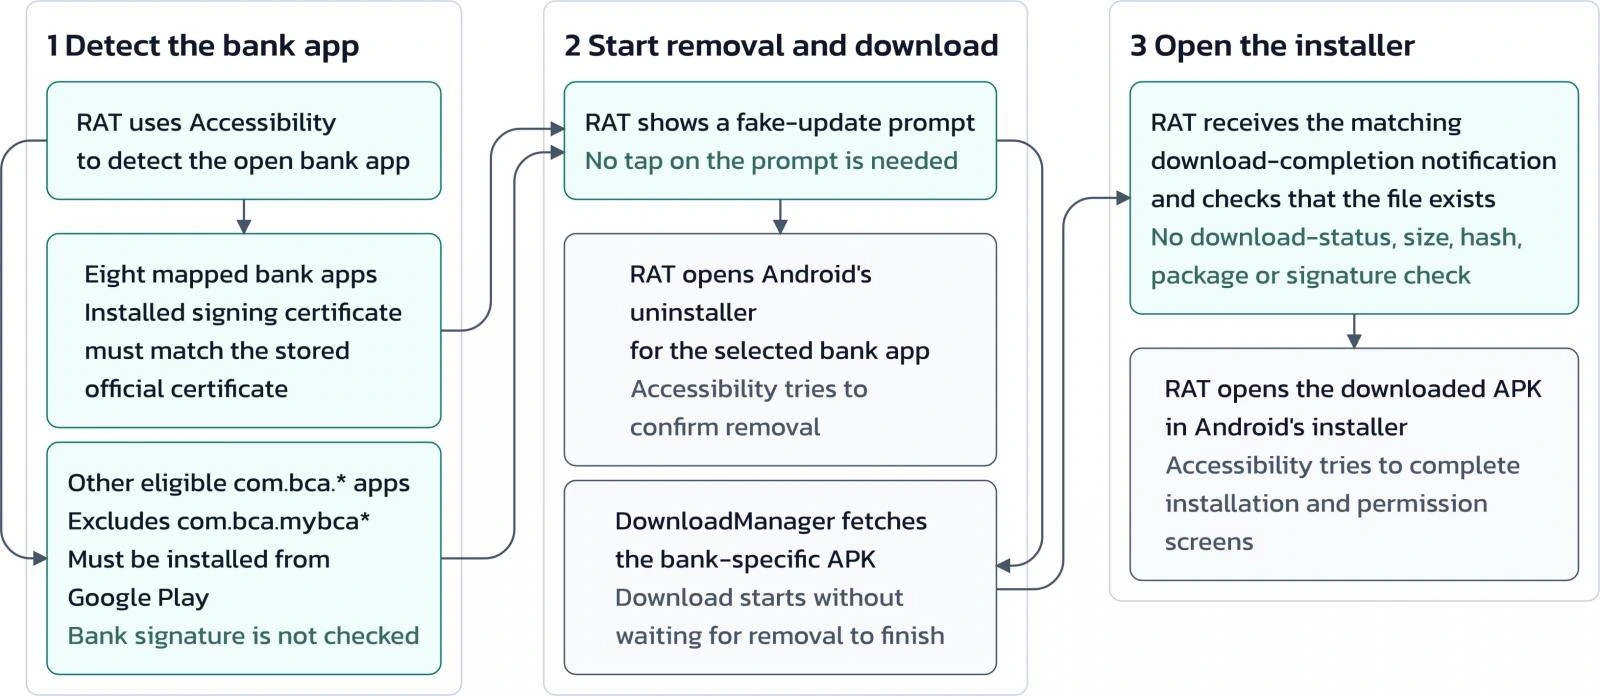
После установки Hirudo запускает деинсталлятор подлинных банковских приложений, загружает модифицированную копию и злоупотребляет своим разрешением на доступ к функциям доступности, чтобы установить её.
ThreatFabric поясняет, что для вредоносного ПО это деликатный и рискованный процесс, поскольку жертва может прервать его на двух этапах.
ThreatFabric обнаружила, что вредоносная копия банковского приложения сохраняет почти весь исходный код оригинального приложения, но загружает механизм перехвата (hooking engine), построенный на основе фреймворков с открытым исходным кодом YAHFA и Dobby.
При запуске модифицированное приложение выполняет следующие действия по обходу защиты:
- Заменяет подлинный сертификат подписи при запросе.
- Скрывает включенные службы «Доступности».
- Снимает защиту от создания снимков экрана, позволяя удаленно просматривать и записывать экран.
- Изменяет сертификаты аттестации ключей и ретранслирует запросы Play Integrity через сервер, контролируемый злоумышленником.
По словам исследователей, поскольку механизм работает внутри собственного процесса банковского приложения, защитные механизмы приложения обращаются против него самого.
Однако ThreatFabric поясняет, что у этих методов обхода есть определенные ограничения.
Встроенное хранилище ключей было украдено d ходе утечки данных. Google указывает два из его сертификатов как скомпрометированные, поэтому проверки отзыва сертификатов на стороне сервера могут обнаружить эти подделки.
После активации на устройстве Hirudo может похищать банковские пароли, PIN-коды для оплаты, секретные коды разблокировки устройства и SMS-сообщения, транслировать экран злоумышленникам и предоставлять доступ к обеим камерам.
Поддельные страницы оформления заказа, созданные вредоносным ПО, собирают PIN-коды для оплаты, а затем отображают сфабрикованное сообщение об успешном проведении платежа, чтобы обмануть жертв, пока происходит кража данных.
Компания ThreatFabric обнаружила, что в настоящее время Hirudo нацелено на индонезийские банковские приложения, и нашла тысячи записей с учетными данными приложений в незащищенной панели администрирования, а также данные об устройствах, экранах блокировки и финансовых профилях. Однако количество жертв пока остается неизвестным.
По мнению исследователей, Hirudo знаменует собой целенаправленное усиление подхода Android-хакеров к защищённым приложениям, при котором акцент смещается с проверок целостности на уровне устройства на механизмы безопасности, встроенные в банковские приложения.
Исследователи рекомендуют банкам проверять целостность и подлинность на стороне сервера, привязывать проверки к сеансам и защищённым действиям, а также сохранять средства контроля поведения и рисков, связанных с транзакциями.
Пользователям Android настоятельно рекомендуется обновлять свои устройства до последней версии, избегать установки APK-файлов из неофициальных магазинов Android и периодически запускать Сканирование с помощью Play Protect.


Комментарии (0)