

Язык программирования PHP, существующий уже несколько десятилетий, едва не привел к сбою работы половины Интернета из-за двух уязвимостей, которые оставались незамеченными в течение многих лет, пока недавно исследователи не нашли способ их использовать.
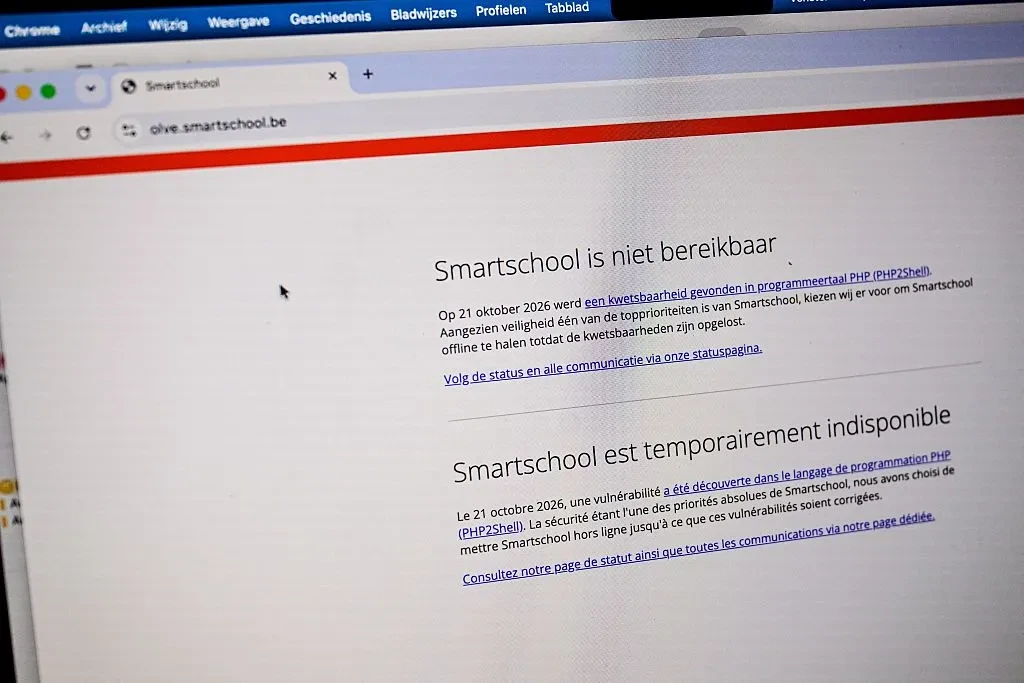
Эти уязвимости получили название PHP2Shell и официально обозначены как CVE-2026-109618 и CVE-2026-109619. Проще говоря, эти уязвимости позволяют любому, кто знает, как их использовать, проникнуть на сервер, работающий на PHP, без необходимости ввода пароля для доступа к данным или их изменения.
Судя по всему, это была довольно серьезная угроза, вынудившая миллионы людей по всему миру спешно устанавливать исправления для своих систем, прежде чем злоумышленники смогли бы воспользоваться этими уязвимостями.
Фонд PHP, который занимается поддержкой программного обеспечения PHP, в среду публично выпустил исправления, устраняющие эти уязвимости; их установка предотвращает атаки на серверы, подключенные к Интернету. Фонд уже заранее предоставил возможность установить исправления некоторым крупнейшим интернет-компаниям и веб-хостингам, использующим PHP.
Исследователи в области безопасности предупреждают, что ситуация ещё не разрешилась и что большое количество систем по всему миру остаётся без исправлений и уязвимо для взломов и кражи данных.
Кроме того, вряд ли это станет последним крупным инцидентом, связанным с программным обеспечением в Интернете: некоторые эксперты ожидают, что с появлением искусственного интеллекта будут быстро обнаруживаться пока неизвестные уязвимости, которые только и ждут, чтобы их нашли и использовали в злонамеренных целях.
Что произошло?
Исследователи в области безопасности из Калифорнии обнаружили две уязвимости в PHP — языке программирования, широко используемом по всему миру для создания веб-сайтов и веб-приложений как в Интернете, так и локально в корпоративных сетях.
PHP является программным обеспечением с открытым исходным кодом, то есть оно бесплатное и доступно для использования кем угодно практически для любых целей. Благодаря этому он стал одним из самых популярных и широко используемых языков веб-программирования в современном Интернете.
Эти две уязвимости были впервые обнаружены в 2024 году, но в то время не считались пригодными для эксплуатации и не были исправлены. Недавно исследователи в области безопасности нашли способ их эксплуатации, что побудило их предупредить разработчиков программного обеспечения, чтобы те исправили эти ошибки.
Почему эти уязвимости настолько серьезны?
Уязвимость PHP2Shell является весьма серьёзной, поскольку ею можно злоупотребить удалённо через Интернет, причём жертве не нужно нажимать на ссылку или открывать файл. Это называется удалённым выполнением кода, и это один из наиболее опасных видов уязвимостей, поскольку он может предоставить хакеру из любой точки мира фактически полный контроль над уязвимой и неисправленной системой.
Хуже того, эти конкретные уязвимости PHP позволяют взломать любую незащищенную систему в Интернете без необходимости ввода пароля или каких-либо других учетных данных — это называется неавторизованным доступом.
Это позволит злоумышленнику впоследствии установить на компьютер вредоносное ПО, например, для кражи данных или просто для создания долгосрочного плацдарма, к которому он сможет вернуться позже.
Почему пострадало 70% веб-сайтов?
Эти уязвимости особенно опасны, поскольку PHP — чрезвычайно популярное программное обеспечение, отчасти благодаря тому, что оно бесплатное и относительно простое в использовании, а также потому, что существует уже несколько десятилетий. Около 70% веб-ресурсов в Интернете используют PHP, хотя с годами его использование постепенно сокращается в пользу более новых и безопасных языков программирования.
Учитывая его популярность, некоторые из самых популярных сайтов в мире работают на веб-программном обеспечении, основанном на PHP, например WordPress (на котором размещен TechCrunch!), а также Drupal, Joomla и MediaWiki, на котором работает гигант онлайн-энциклопедий — Википедия.
PHP — лишь одна из многих устаревающих, но по-прежнему работоспособных технологий, которые пережили волны развития Интернета и смену поколений и которые сегодня настолько повсеместны, что можно сказать, будто они — клей, скрепляющий большую часть Интернета. Зачастую эти инструменты разрабатываются разработчиками с открытым исходным кодом, которые не получают вознаграждения за свою работу и, следовательно, не могут позволить себе независимые проверки безопасности — но на них по-прежнему широко полагаются компании, которые не вносят финансового вклада в эти проекты.
Использовался ли ИИ для обнаружения ошибок?
Исследователи в области безопасности из компании Calif были признаны авторами обнаружения этих уязвимостей в начале этого года в рамках аудита безопасности кода PHP. Компания Calif участвовала в инициативе Hack the Planet, организованной разработчиком моделей ИИ OpenAI и гигантом облачной безопасности Wiz, которые впоследствии подтвердили работоспособность эксплойтов, созданных Calif.
В отчёте Calif (с комиксами — он отличный, обязательно посмотрите) исследователи пояснили, что ИИ использовался в качестве вспомогательного средства при эксплуатации уязвимости, но основная часть работы опиралась на знания, которыми исследователи уже обладали, а также на их глубокое знание кодовой базы PHP и истории её уязвимостей.
Ни одна модель просто не способна обнаружить все уязвимости с помощью простых подсказок. По крайней мере, пока
— написал Калиф
Почему уязвимости были использованы до их обнародования?
Несмотря на попытки сохранить детали уязвимостей в секрете, похоже, что до выпуска патчей уже имели место некоторые случаи эксплуатации PHP2Shell.
Компания Amazon, которая благодаря своим размерам и масштабам обладает обширной информацией об онлайн-угрозах, сообщила в своём блоге, что обнаружила эксплуатацию уязвимостей PHP2Shell примерно за неделю до появления патчей для PHP, что позволяет предположить, что кто-то где-то знал, как использовать эти уязвимости, ещё до того, как подробности о них стали широко доступны. Amazon отметила, что пока не ясно, как хакер узнал об уязвимостях, но специалистам по безопасности следует искать доказательства эксплуатации уязвимостей, начиная с 17 октября.
Существует несколько теорий относительно того, что произошло. Как только уязвимость исправлена, детали исправления могут сразу же стать известны, особенно если код — как в случае с PHP — является открытым, что делает его общедоступным и доступным для анализа. Использовать уязвимости в своих целях может быть не так просто, но знание того, где находится уязвимость и как она была исправлена, позволяет злоумышленникам понять, на что следует нацеливаться и как разрабатывать свои эксплойты.
Возможно, что где-то в период эмбарго произошла утечка информации. Сообщество разработчиков открытого исходного кода огромно, и контроль информации таким образом основан на доверии.
Также возможно, что хакеры обнаружили ошибки заранее — либо самостоятельно, либо посредством шпионажа.
Фонд PHP обвинил одну компанию в том, что она опубликовала исправления за несколько часов до истечения срока эмбарго, что могло дать некоторым злоумышленникам фору, если они получили подробности об исправлении раньше других. Однако это не объясняет обнаруженную Amazon активность, продолжавшуюся целую неделю.
Исследователи отмечают, что для превращения уязвимостей в инструменты атаки требуется значительный объем работы, и их «вооружение» представляет собой сложную, но не невозможную задачу — что объясняет, почему мы пока не наблюдали массового использования этих уязвимостей.
Однако, по данным гигантов в сфере безопасности — Palo Alto Networks и Trail of Bits — к концу пятницы уже были подтверждены случаи взлома и активность после эксплуатации уязвимости, связанные с этой ошибкой в PHP. Это означает, что было обнаружено злоупотребление уязвимостью с целью взлома и активного проведения вредоносной деятельности на пока неизвестной цели.
Удалось ли нам избежать худшего?
Пока ещё рано делать выводы, но отсутствие признаков массового злоупотребления является обнадёживающим знаком — однако мы ещё не вышли из зоны опасности.
Мэтью Принс, генеральный директор Cloudflare, который также располагает данными телеметрии по значительной части Интернета, заявил на этой неделе, что после раскрытия уязвимостей компания зафиксировала экспоненциальный рост числа попыток их эксплуатации. Это дает некоторое представление о том, как быстро злоумышленники стремятся использовать эти уязвимости в своих интересах.
PHP используется не только на веб-серверах, но и в инструментах разработчиков, пакетах командной строки и терминалов, а также в других программных компонентах, применяемых в маршрутизаторах, устройствах хранения данных и корпоративных средствах безопасности, таких как брандмауэры и VPN.
Следует ожидать, что уязвимость PHP2Shell будет эксплуатироваться и в дальнейшем, поскольку небольшие ИТ-команды и отдельные разработчики могут обновляться медленнее. Также наступит период, когда различные компании, которые полагаются на PHP и интегрируют его в свои продукты и программное обеспечение, также столкнутся с необходимостью обновления.
По мере обновления всё большего числа устройств и систем площадь атаки со временем сократится. Однако последствия этих уязвимостей могут ощущаться ещё долгие годы, особенно в устаревших системах, которые невозможно обновить.
Повторится ли это снова?
В 2016 году огромная бот-сеть завалила интернет-регистратор Dyn спам-трафиком, в результате чего работа большинства ведущих веб-сервисов практически остановилась. В 2017 году Северная Корея использовала утечки хакерских инструментов правительства США, чтобы заразить систему здравоохранения Великобритании программой-вымогателем. А в 2024 году неисправное обновление CrowdStrike вызвало масштабный глобальный сбой, в результате которого большинство компьютеров с Windows по всему миру одновременно вышли из строя.
Судя по всему, в случае с PHP2Shell Интернет избежал того, что в противном случае могло бы стать чрезвычайно болезненным и разрушительным днём. Однако вряд ли это будет последним крупным инцидентом, поразившим Интернет, и, возможно, это лишь первое из целой серии инцидентов, связанных с использованием уязвимостей устаревших технологий. Во многом это обусловлено присущими стареющему, но повсеместно используемому программному обеспечению недостатками, которые ещё не были обнаружены, в сочетании с инструментами искусственного интеллекта, облегчающими поиск таких уязвимостей.

Комментарии (0)