

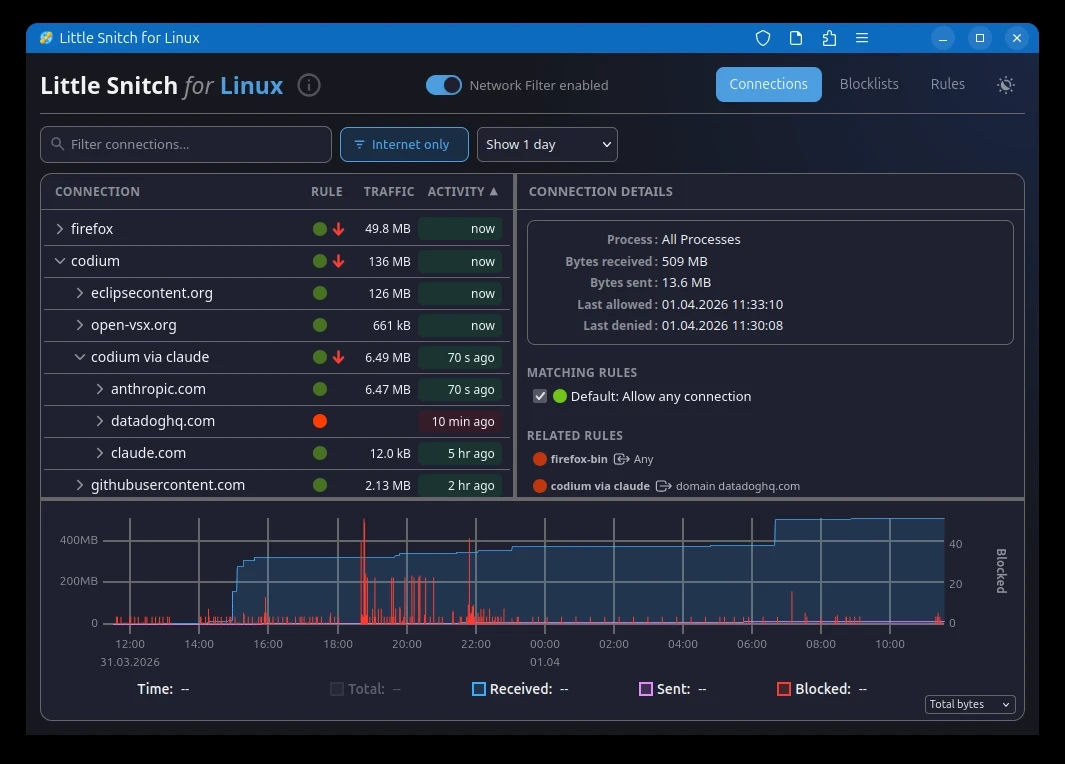
Выпущена версия Little Snitch для Linux — культового инструмента для мониторинга сетевого трафика, ранее доступного только для MacOS.
Little Snitch для Linux написан на языке Rust и использует eBPF для перехвата трафика на уровне ядра (это позволяет запускать код в изолированной среде внутри ядра Linux без его модификации). Инструмент отображает процессы на вашем компьютере, устанавливающие сетевые соединения, и предоставляет возможность блокировать их с помощью правил.
Версия для Linux использует веб-интерфейс, что позволяет отслеживать удаленные устройства. Little Snitch для Linux имеет веб-интерфейс вместо традиционного графического интерфейса, так как это означает, что вы можете удаленно отслеживать Linux-сервер с любого устройства, что полезно, если вы хотите знать, к чему на самом деле подключается ваш Nextcloud или медиа-сервер.
Его создатель, Кристиан Старкйоханн из австрийской компании-разработчика программного обеспечения Objective Development, говорит, что он создал версию для Linux из личной необходимости, поскольку установил Linux на старое оборудование и сразу почувствовал, что без этого его система была как бы «голая».
Хотя в Linux есть собственные инструменты для мониторинга сети, самым известным из которых является OpenSnitch (вдохновленный Little Snitch), ни один из них, как говорит Кристиан, не давал ему того, что он хотел: видеть, какие процессы устанавливают какие соединения, и запрещать любое из них одним щелчком. Поэтому он создал его сам.
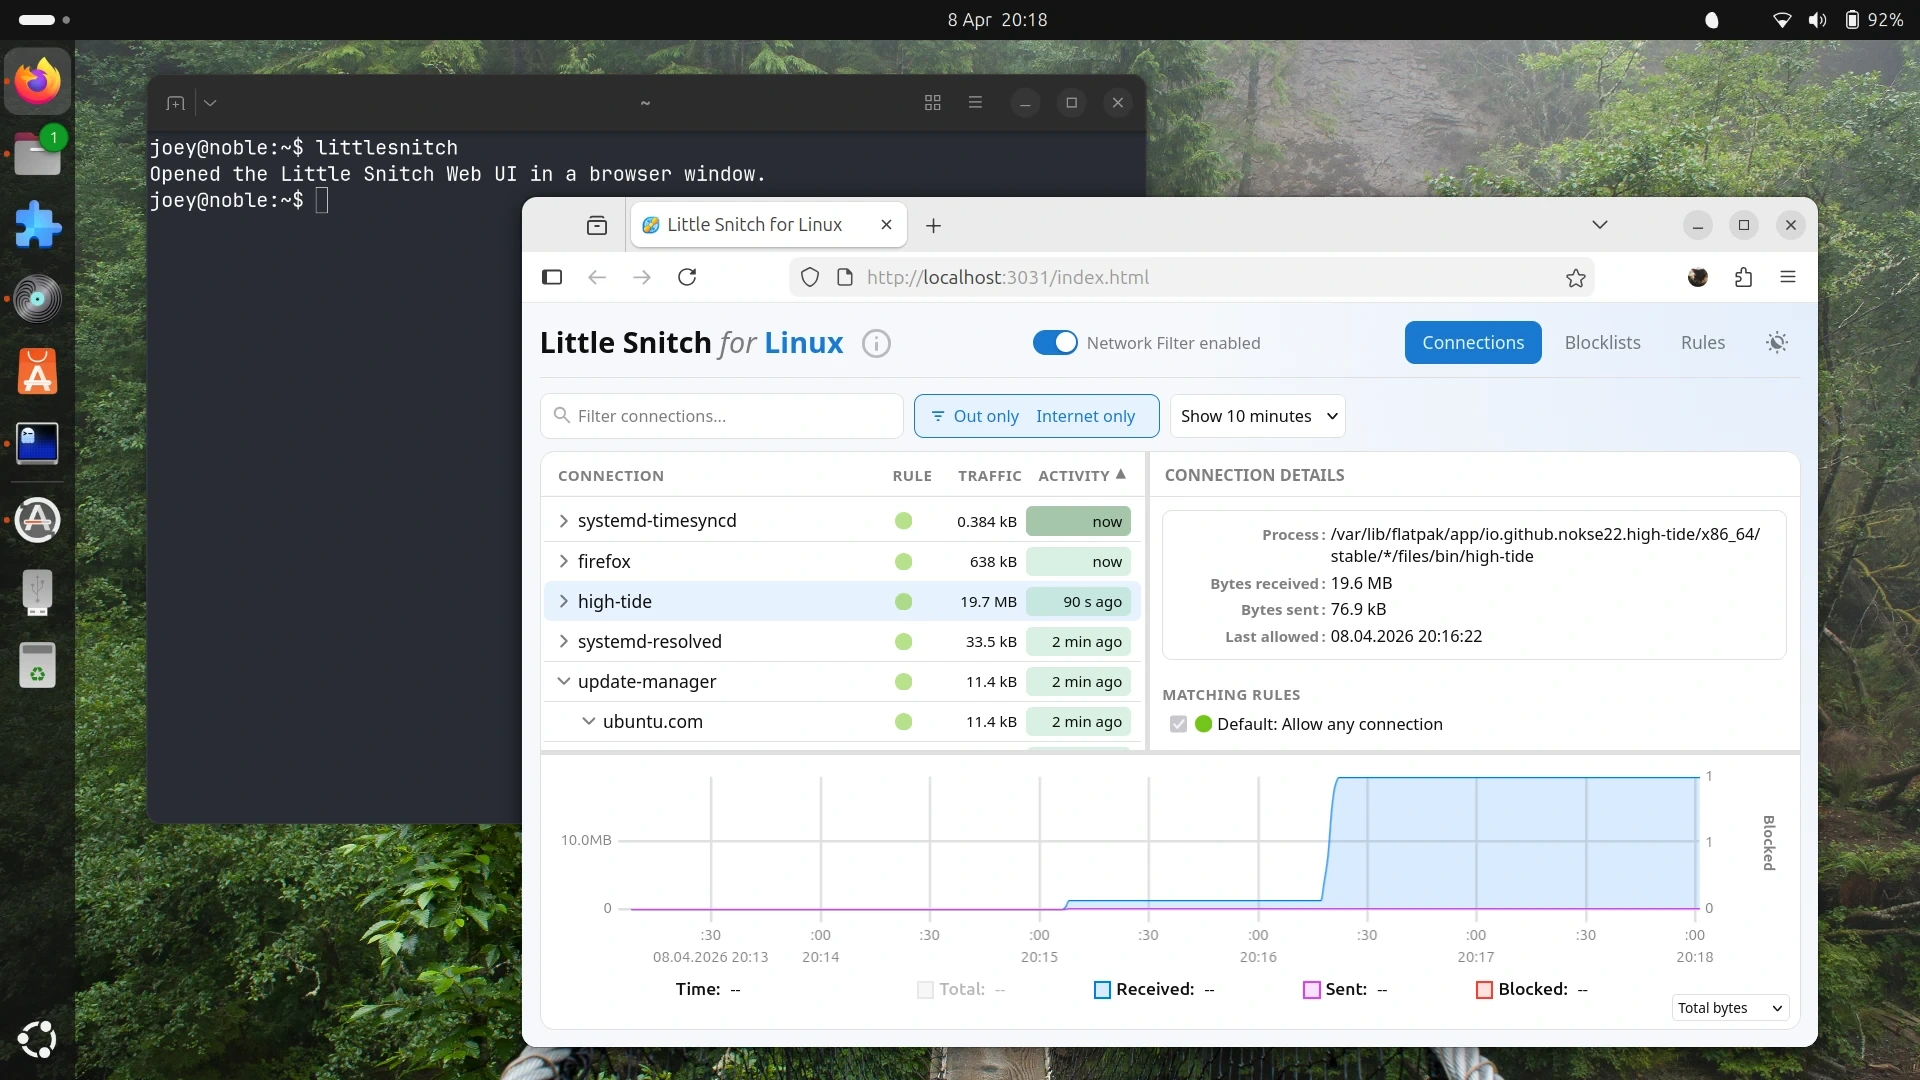
Запустите, проверьте, заблокируйте (при необходимости) Но Little Snitch для Linux не такой же, как версия для macOS; он позиционируется скорее как средство защиты конфиденциальности, чем как инструмент безопасности. Это связано с тем, что eBPF имеет строгие ограничения на ресурсы, процессы могут обходить его, и сложнее надежно привязать каждый сетевой пакет к имени процесса.
По словам Кристиана, в отсутствие прямого аналога системы фильтрации на системном уровне macOS версия для Linux ориентирована на конфиденциальность, позволяя вам видеть… что происходит, и, при необходимости, блокировать соединения от легитимного программного обеспечения, которое не пытается активно обойти ограничения.
Он говорит, что тестировал версию для Linux на стандартной Ubuntu и обнаружил… 9 системных процессов, устанавливающих интернет-соединения в течение одной недели. На macOS мы насчитали более 100.
Firefox подключался к рекламным и телеметрическим серверам Mozilla при запуске, до начала любого просмотра веб-страниц, а сбор метрик, телеметрии и сетевые пинги происходят и в других настольных приложениях, таких как VSCode. Но Libreoffice не устанавливал никаких сетевых соединений во время использования.
Скачать Little Snitch для Linux
Little Snitch для Linux уже доступен на сайте obdev.at. Он работает на дистрибутивах Linux с ядром Linux 6.12 или выше, скомпилированных с поддержкой BTF (Ubuntu 25.04 или новее). Пакеты Deb доступны для 64-разрядных устройств Intel/AMD, ARM64 и RISCV64.
Однако, хотя Little Snitch можно скачать и использовать бесплатно, он не является полностью открытым исходным кодом. Его описывают как бесплатный, функциональный и открытый там, где это важно. Компонент ядра eBPF и пользовательский интерфейс являются открытыми, что означает, что вы можете проверить, что происходит на уровне перехвата.
Бэкэнд-часть не является открытой. Кристиан говорит, что в ней «содержатся более двадцати лет опыта Little Snitch, и алгоритмы и концепции в ней — это то, что мы хотели бы пока оставить закрытым».
Для получения более подробной информации о том, почему и как, прочтите официальный пост в блоге разработчиков.

Комментарии (2)