

В 2025 году телекоммуникационные операторы заблокировали в Польше почти 1,9 млн вредоносных SMS-сообщений — об этом свидетельствуют данные CERT Polska. О восприимчивости сотрудников к таким сообщениям свидетельствуют результаты симуляций Nimblr, проведённых на четырёх скандинавских рынках: средний показатель переходов по ссылке в SMS составил 29,4%, то есть был почти в семь раз выше, чем в случае фишинговых электронных писем (4,5%). Наиболее эффективными оказались SMS-сообщения, напоминающие повседневные уведомления, например, о промоакции, получении лекарства, возврате денег или подозрительной транзакции.
На протяжении многих лет пользователи учились распознавать фишинговые электронные письма: они проверяют адрес отправителя, обращают внимание на необычные вложения и более осторожно относятся к ссылкам. Однако к SMS-сообщениям, которые они читают на телефоне, зачастую в спешке, они не применяют те же привычки столь же последовательно.
«На маленьком экране получатель видит меньше информации, позволяющей оценить достоверность сообщения. При этом SMS может напоминать сообщение, которое действительно мог бы отправить банк, курьер, оператор или государственный орган. В таких условиях текст, вызывающий настороженность в почтовом ящике, может быть воспринят как рутинное уведомление
— объясняет Магдалена Бараневска, Channel Sales Executive в Nimblr
Чем обычнее сообщение, тем выше эффективность?
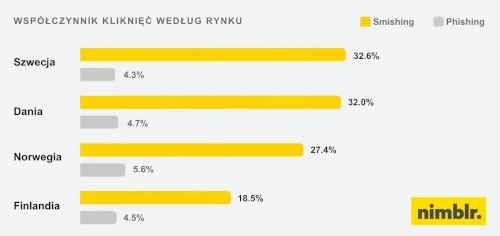
Разница между смфишингом и фишингом была заметна на каждом из четырёх рынков, исследованных Nimblr. Самый высокий средний показатель кликов по имитированным SMS-сообщениям был зафиксирован в Швеции и Дании и составил около 32%. Самый низкий — в Финляндии: 18,5%. В случае с электронными письмами показатели на тех же рынках колебались в диапазоне от 4,3 до 5,6%.
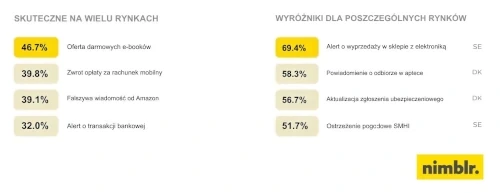
Наиболее эффективными оказались сообщения, касающиеся мелких, вероятных событий. Ложное сообщение о промоакции в магазине электроники в Швеции получило 69,4% кликов, а сообщение о возможности получения лекарства в Дании — 58,3%. Предложение бесплатных электронных книг набрало 46,7%, ложное сообщение от службы поддержки Amazon — 39,1%, а оповещение о банковской транзакции — 32%.
Результаты показывают, что обещание небольшой выгоды или просьба выполнить рутинное действие могут оказаться более эффективными, чем сообщение, предупреждающее о серьёзной угрозе. Обычное уведомление легче вписывается в повседневный ритм жизни получателя и оставляет меньше времени на оценку его достоверности.
Общим знаменателем поддельных SMS-сообщений является отсылка к ситуациям, знакомым получателям, и создание ощущения срочности. Местный бренд дополнительно повышает достоверность сообщения. Преступники используют масштаб своих действий и выбирают ситуации, которые будут знакомы достаточно большой группе получателей»
— объясняет Йоанна Ставицка, Channel Sales Executive в Nimblr
Масштабы использования локальных сценариев демонстрирует smishing-кампания, раскрытая в 2026 году исследователями Hunt.io. Она охватила 19 стран, а преступники выдавали себя, в частности, за государственные учреждения, почтовых операторов и телекоммуникационные компании. Исследователи связали с одной операцией 1628 вредоносных URL-адресов. Поддельные сайты адаптировались под конкретные страны и имитировали сервисы, которыми их жители пользуются ежедневно.
В Польше было заблокировано почти 2 млн вредоносных SMS-сообщений
В 2025 году операторы заблокировали, по оценкам, 1 883 610 вредоносных SMS-сообщений, что на более чем 400 тыс. больше, чем годом ранее. Сообщения блокировались на основе 790 шаблонов, подготовленных CERT Polska.
Однако более эффективная блокировка ссылок влияет на способы проведения атак. Все чаще сообщение призвано лишь побудить получателя ответить, позвонить или перейти в чат в мессенджере. Собственно попытка выманить данные или деньги происходит на следующем этапе контакта.
Мошенники адаптируют свои методы к мерам безопасности. Вместо того чтобы сразу перенаправлять получателя на поддельный сайт, они могут начать краткую беседу и постепенно укреплять достоверность представленной истории. Система фильтрации тогда видит внешне обычное сообщение, а манипуляция разворачивается только во время телефонного разговора или в мессенджере. Поэтому технические меры безопасности необходимо дополнять просвещением пользователей
— говорит Магдалена Бараневска из Nimblr
Корпоративные тренинги должны выходить за рамки электронной почты
Масштабы и эффективность смишинга диктуют необходимость расширения корпоративных тренингов по кибербезопасности за пределы электронной почты и включения в них практических навыков распознавания поддельных SMS-сообщений и правильного реагирования на них. Реалистичное упражнение может начинаться с сообщения о посылке, возврате денег, подозрительной транзакции или срочной просьбы начальника. После реакции сотрудник должен сразу же получить разъяснение, какие элементы вызывали доверие, какие признаки требовали проверки и как проверить сообщение, не используя указанный в нём номер или ссылку.
Получив подозрительное SMS-сообщение, стоит воздержаться от ответа и открытия ссылки, а информацию подтвердить непосредственно у компании или учреждения, которое якобы отправило сообщение, используя самостоятельно найденные контактные данные. Подозрительное SMS-сообщение также можно бесплатно переслать на номер 8080, обслуживаемый CERT Polska
– подчеркивает Йоанна Ставицка из Nimblr
Об исследовании
Данные о смишинге взяты из отчёта «Nimblr Smishing Report 2026», подготовленного на основе результатов симуляций, проведённых на платформе Nimblr. В отчёте представлены агрегированные средние показатели кликов по симулированным SMS-сообщениям и электронным письмам, а также результаты по четырём скандинавским рынкам: Швеции, Дании, Норвегии и Финляндии.
О Nimblr
Nimblr (Nimblr AB) — шведская технологическая компания (основана в 2019 г.), которая разрабатывает облачную платформу для повышения осведомлённости об кибербезопасности в организациях.

Комментарии (0)